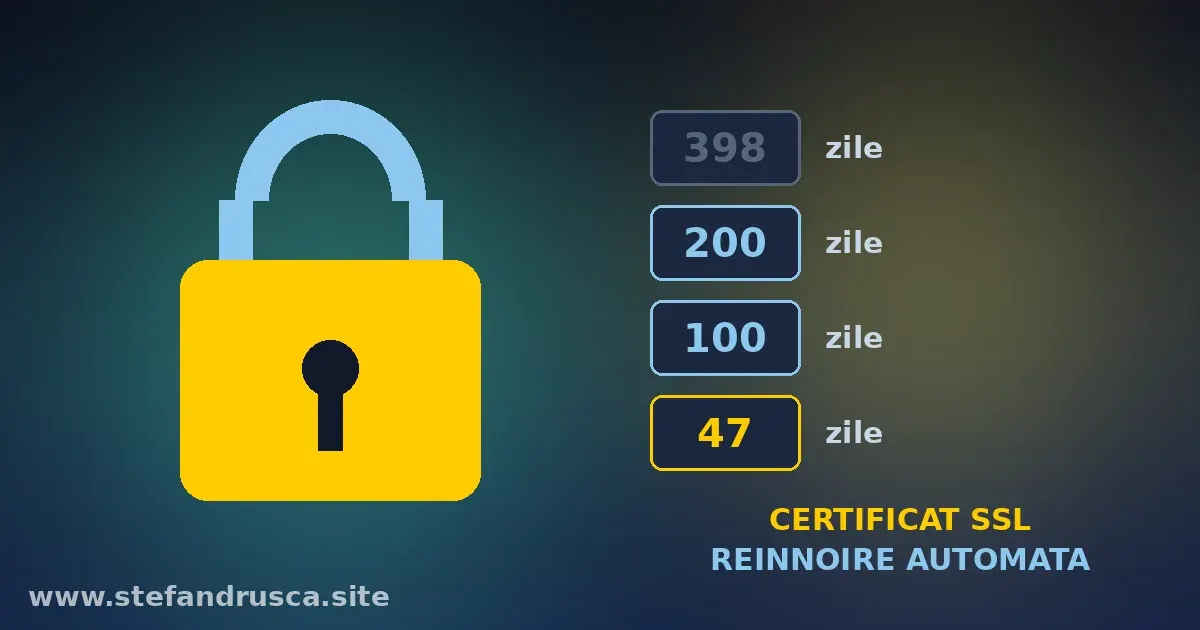
Certificatul SSL e cel care pune lacătul lângă adresa site-ului. Până de curând, mulți îl cumpărau pe un an și uitau de el. Asta s-a terminat: din 15 martie 2026, niciun certificat public nu mai poate fi emis pe mai mult de 200 de zile, iar durata scade în continuare. Dacă reînnoirea nu e automată, într-o zi site-ul tău o să afișeze „Conexiunea nu este privată”, iar clienții o să plece.
Ce s-a schimbat, cu date exacte
Regulile sunt stabilite de CA/Browser Forum, organismul care decide cum emit certificatele toate autoritățile recunoscute de browsere (votul SC-081v3). Durata maximă a unui certificat nou:
- emis înainte de 15 martie 2026: maximum 398 de zile;
- din 15 martie 2026: maximum 200 de zile;
- din 15 martie 2027: maximum 100 de zile;
- din 15 martie 2029: maximum 47 de zile.
Let's Encrypt, varianta gratuită folosită de majoritatea hostingurilor, emite acum certificate de 90 de zile. Conform anunțului oficial, trece la 64 de zile pe 10 februarie 2027 și la 45 de zile pe 16 februarie 2028.
Pe scurt: certificatul cumpărat „pe un an” nu mai există. Chiar dacă plătești abonament anual, certificatul efectiv trebuie reemis de câteva ori pe an.
1. Află când îți expiră certificatul
Cel mai simplu: apasă pe lacătul din browser și deschide detaliile certificatului. Dacă ai acces la un terminal, comanda de mai jos îți arată data exactă:
echo | openssl s_client -connect firmata.ro:443 \
 -servername firmata.ro 2>/dev/null \
 | openssl x509 -noout -enddate
Verifică și varianta cu www, și subdomeniile pe care le folosești (de exemplu mail.firmata.ro). Se întâmplă des ca domeniul principal să fie în regulă, iar un subdomeniu uitat să aibă certificatul expirat.
2. Verifică dacă reînnoirea e automată
Pe hosting partajat cu cPanel sau CWP, caută în panou secțiunea AutoSSL sau Let's Encrypt și vezi dacă domeniul are reînnoirea automată activă. Dacă ai certificat plătit, întreabă furnizorul cum se reemite: automat prin panou sau manual, de fiecare dată.
Pe un VPS cu certbot, verifică dacă există sarcina programată și dacă reînnoirea merge fără erori:
systemctl list-timers | grep certbot
certbot renew --dry-run
Dacă --dry-run se termină cu erori, rezolvă-le acum, nu în ziua în care expiră certificatul. Cele mai frecvente cauze sunt un redirect greșit care blochează verificarea pe /.well-known/acme-challenge/, un firewall care închide portul 80 sau un DNS care nu mai indică spre server.
3. Reînnoirea trebuie să meargă după durată, nu după calendar
Un script care reînnoiește „o dată la 60 de zile” funcționează azi, cu certificate de 90 de zile. Cu certificate de 45 de zile, site-ul ar sta zile întregi cu certificatul expirat. Let's Encrypt recomandă reînnoirea pe la două treimi din durata certificatului sau folosirea unui client ACME care știe ARI, adică primește de la autoritate momentul recomandat pentru reînnoire. Certbot rulează de două ori pe zi și reînnoiește doar când e cazul, deci e în regulă dacă e la zi.
4. Nu uita serviciul web după reînnoire
Certificatul nou poate fi pe disc, dar serverul web îl folosește tot pe cel vechi până la un reload. Certbot are pentru asta un hook de deploy:
certbot renew --deploy-hook \
 "systemctl reload httpd"
Pe Nginx înlocuiești httpd cu nginx. Același lucru e valabil pentru serverul de email: dacă Postfix sau Dovecot folosesc certificatul, au nevoie și ei de reload, altfel clienții de email încep să afișeze avertismente.
5. Pune o alarmă, chiar dacă totul e automat
Automatizarea se strică fără să anunțe: se schimbă un DNS, expiră un card, cineva modifică un redirect. Folosește un serviciu de monitorizare care verifică certificatul și te anunță pe email cu cel puțin 14 zile înainte de expirare. Multe servicii de uptime au opțiunea gratuită. Și pune adresa de contact a contului Let's Encrypt sau a furnizorului pe un email pe care chiar îl citești.
Verificare rapidă, 10 minute
- Vezi data de expirare pentru domeniu,
wwwși subdomenii. - Confirmă că reînnoirea automată e activă în panou sau că
certbot renew --dry-runtrece fără erori. - Verifică dacă serverul web și cel de email se reîncarcă după reînnoire.
- Activează o alertă de expirare pe un email pe care îl citești.
Lucrurile astea țin de mentenanța obișnuită a unui site, la fel ca backupul testat și actualizările la zi. Dacă folosești email pe domeniu, verifică și SPF, DKIM și DMARC.
Fac site-uri în PHP, realizate cu tehnologiile actuale, cu HTTPS configurat și reînnoire automată verificată. Dacă vrei să mă uit peste certificatul și serverul tău, scrie-mi pe pagina de contact.
